WordPress 漏洞爆發怎麼保住 SEO?從外掛停用、惡意頁清除到 GSC 回報的完整處理流程-SEO AutoWriter
2026 WordPress 漏洞 SEO 先止血
WordPress 漏洞 SEO 的止血邏輯,跟一般資安修復不太一樣。資安關心入侵路徑有沒有堵住,SEO 關心的是爬蟲在你修好之前,到底撿了多少垃圾回去。兩個方向要同時處理,不能只顧一邊。
WordPress 外掛漏洞入口先按暫停,別讓爬蟲繼續撿垃圾
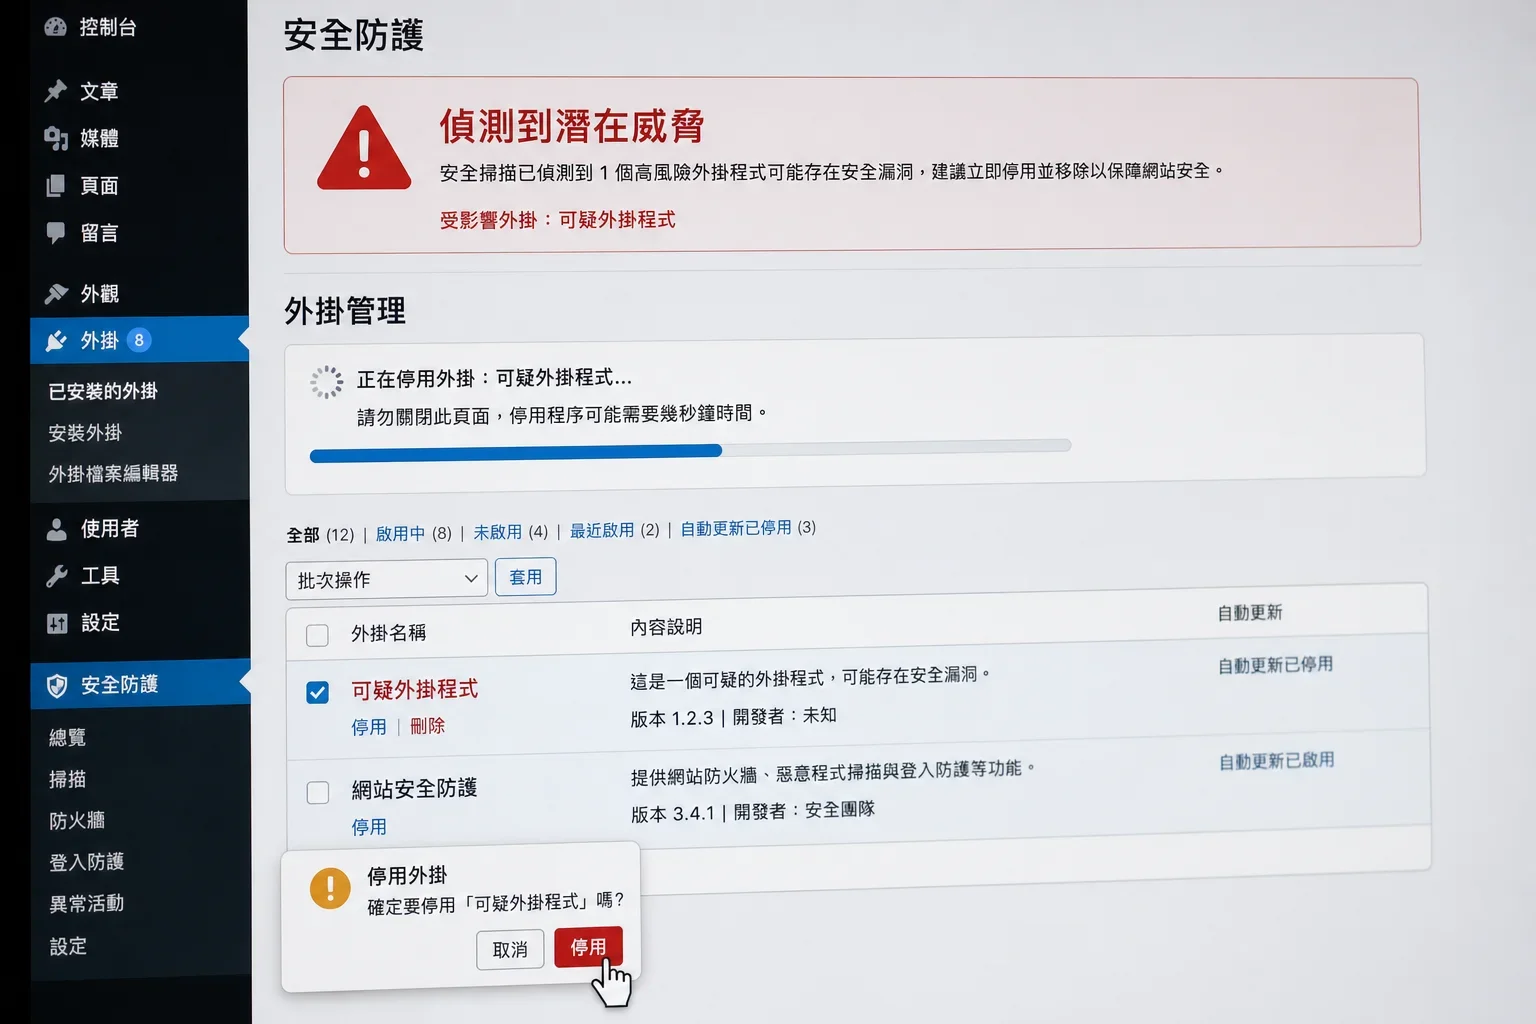
被打進來,第一件事不是急著刪檔案。先把涉事外掛整包停用,後台登入頁加上驗證,順手去 wp-config 把檔案編輯權限關掉,免得攻擊者邊修邊回來補洞。動手前,先把 wp 相關的狀態打開看一遍。
wp file manager 類外掛先封上傳,再清快取和後門檔
像 wp file manager 這類握有檔案讀寫權限的外掛爆雷時,動作順序要反過來。先在伺服器層把該外掛目錄的寫入權限鎖死、擋掉上傳端點,再回頭清快取外掛的靜態檔跟被塞進去的內容。順序顛倒,很容易邊清邊被回寫。
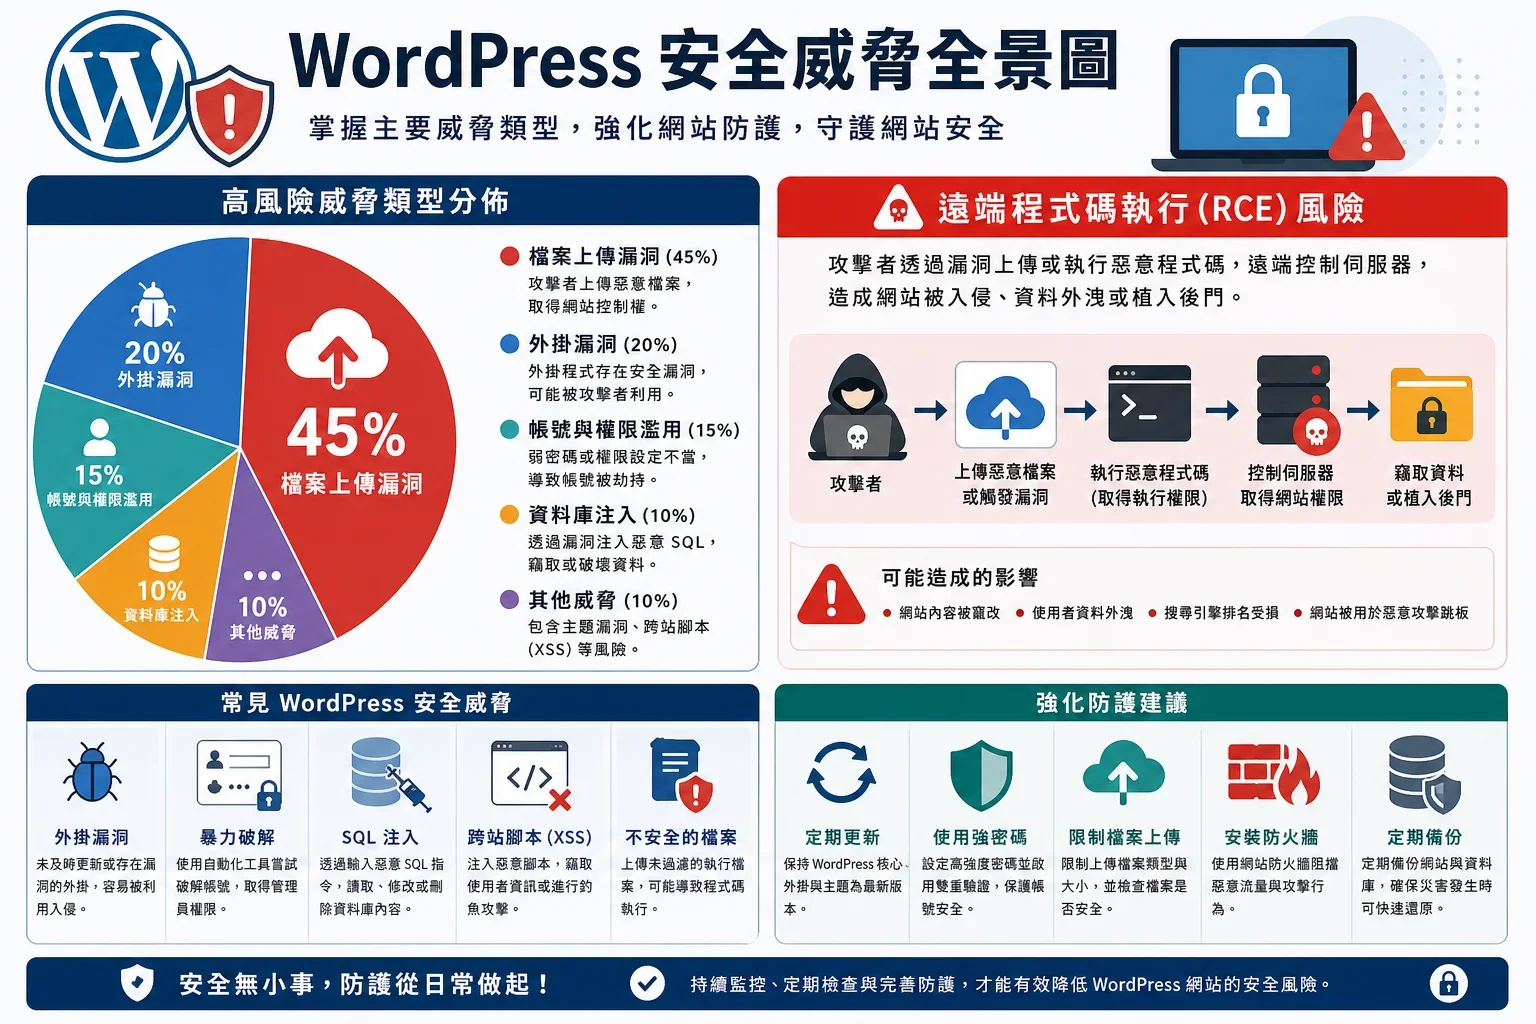
portal.cert.tanet.edu.tw 有篇文章整理 WordPress 漏洞威脅分析——引用 Wordfence 2024 安全報告,把任意文件上傳列為高威脅類型,拿來排外掛停用優先順序很貼近現場。
排名掉了?WordPress 漏洞 SEO 在警告
排名異常常常比資安警報更早發訊號,問題是沒人把它當入侵徵兆在看。站內突然冒出陌生語言的頁面、GSC 開始跑出你從沒寫過的查詢字串、sitemap 數量莫名其妙膨脹——這些都是 WordPress 漏洞 SEO 層面最早的求救訊號,做這行 8 年下來,見過太多站是從這些細節才回頭發現已經被打穿。
WordPress 惡意頁面擠進搜尋結果,wordpress 漏洞警訊已亮燈
GSC 的「涵蓋範圍」報告突然多出一堆簡體或日文 URL,通常就代表 wp file manager 這類高權限外掛已經破了,攻擊者正在你的網域底下大量產生 cloaking 頁面搶排名。看到這個訊號,直接當成資安事件處理,不要再觀望。
www.hkcert.org 有篇文章發布 WordPress 多個漏洞通告——遠端攻擊者可觸發資料洩露、遠端執行任意程式碼、XSS 與阻斷服務,適合拿來判斷排名異常背後的風險等級。
做到這一步時,可以用 SEO 報告功能 把資料整理成下一步清單。
先備份, 才有退路
真正遇過事故的人都知道一件事:開始清惡意頁、停用外掛、改 wp-admin 密碼之前,站台現場要先凍結一份原始狀態。否則修到一半才發現 sitemap 或 .htaccess 被動過手腳,根本沒有版本可以回溯比對,整個復原動線會卡住。
WordPress 資安備份留兩份,一份還原一份查證
處理 WordPress 漏洞,單一備份其實很危險。要留兩份:一份用來真的還原,另一份保留現場,讓你能慢慢比對惡意注入的位置跟時間點。實務上建議一份走 UpdraftPlus 之類的外掛打包檔案與資料庫,另一份直接從主機後台做整機快照,兩邊互相對照才看得出手腳是什麼時候下的。
用 URL 清單救
清理之前,先問自己一個問題:到底哪些 URL 該砍、哪些該留、哪些要先放著觀察?沒有這份清單就動手,等於邊修邊製造新的收錄垃圾。WordPress 漏洞 SEO 的救援效率,其實就看你能不能在幾小時內把站內所有 URL 分類到位。
垃圾頁、跳轉頁、正常頁分三欄, 才救得動
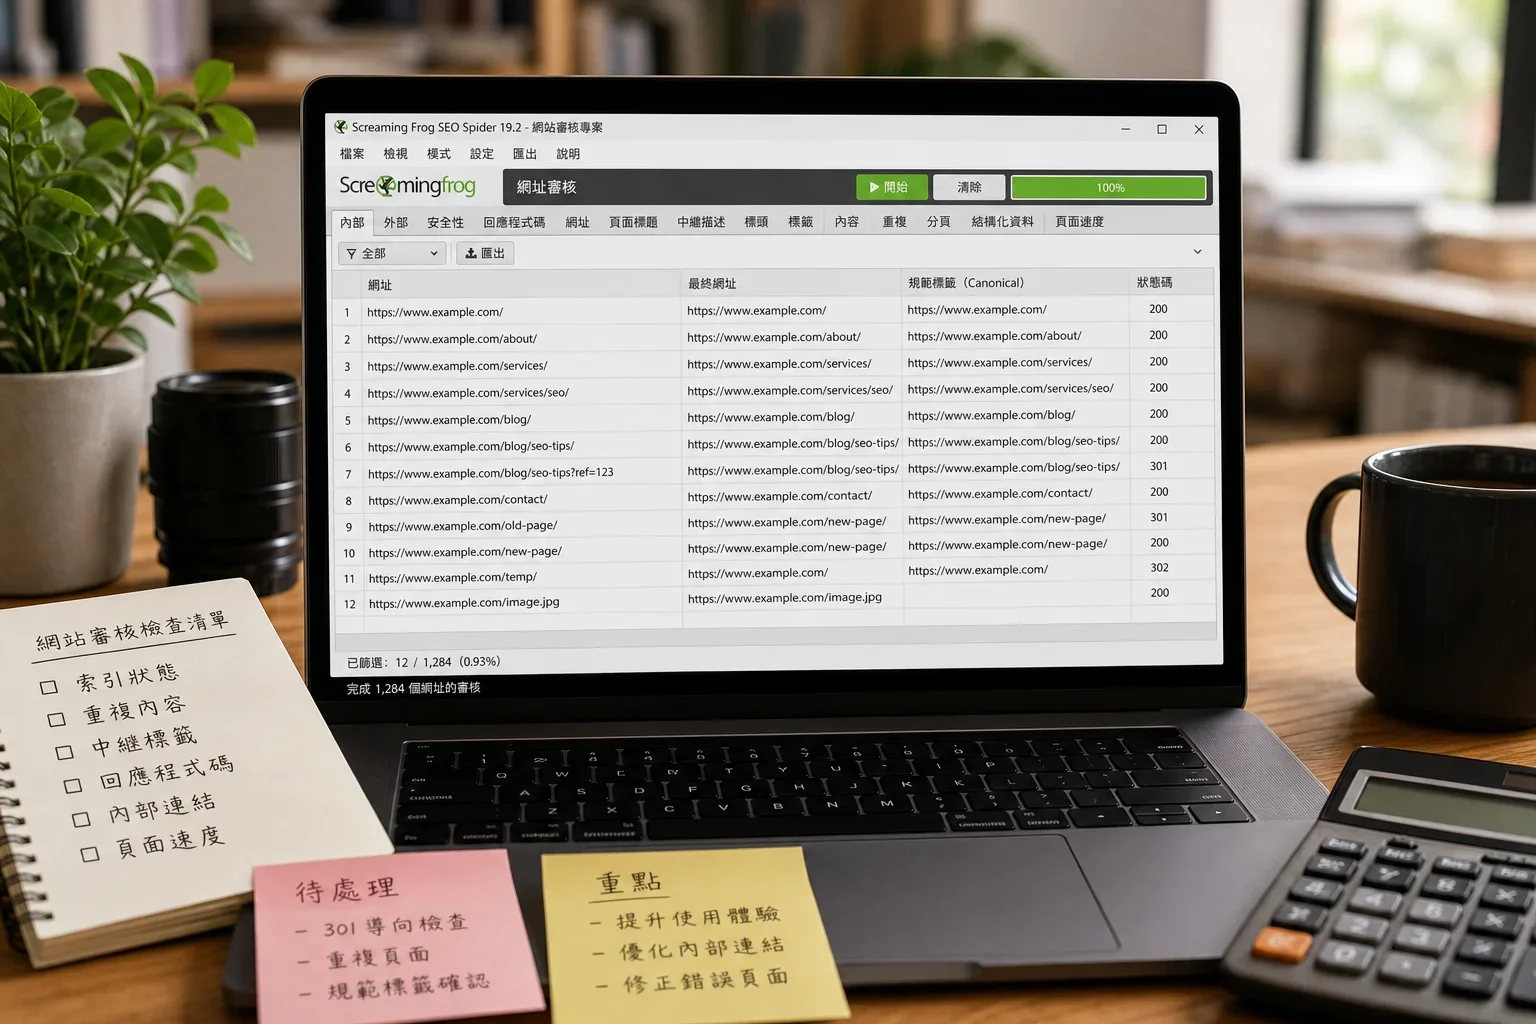
開 Screaming Frog 全站爬一次,結果匯出丟進試算表分三欄。垃圾頁放駭客塞進來的賭博、藥品、外語內容,這類直接 410 並送進 GSC 移除網址;跳轉頁指原本正常、但被改寫 header 偷跑到惡意站的頁面,先還原 canonical 再處理;第三類是暫時看不出問題的,標起來進觀察區。分完類再動手,效率差好幾倍。
別讓 sitemap 害
sitemap 是整個事件復原最容易被忽略的雷區。多數人修完外掛、清掉惡意頁就以為收工,結果 sitemap 還乖乖把那堆垃圾網址餵給 Google,WordPress 漏洞 SEO 的傷口就這樣繼續擴大。
sitemap 先拔垃圾網址,canonical 和 robots.txt 跟著查
進後台先把 Yoast 或 Rank Math 的 sitemap 重新產生一次,然後用瀏覽器直接開 sitemap_index.xml 肉眼掃一遍,看有沒有陌生的 post type 或奇怪的 slug 混進去。確認乾淨之後,再回頭查那些被動過手腳的頁面有沒有重新進到 sitemap 名單。這步驟很土法,但是是最可靠的驗收方式。
GSC 怎麼救 ?
資安修完以為沒事,GSC 卻還在持續抓到那些惡意頁——這才是 WordPress 漏洞 SEO 最難收尾的一段。這邊重點在把 GSC 當止血工具用,搞清楚移除網址、重新索引跟安全性問題驗證的先後順序,不然就會變成一邊修、一邊讓垃圾繼續進索引。
GSC 移除網址先壓收錄,修完再送重新索引
拿到惡意 URL 清單後,別傻傻等 Google 自己重爬。先進 GSC 的「移除網址」把受害路徑逐一提交暫時隱藏,爭取大約六個月的緩衝期把頁面徹底清掉或導回 410。這段期間搜尋結果不會再曝光那些垃圾頁,等於幫你爭取到時間差。
www.cloudflare.com 有篇文章拆解 WordPress 安全加固做法——核心、外掛與佈景主題要套用安全更新和修補程式,拿來檢查修完漏洞後還有哪些入口沒關。
WordPress 漏洞 SEO:使用Screaming Frog進行網址審核過程的截圖,顯示最終網址、標準標籤和狀態碼的匯出結果
28 天看 回穩
修復完不是結束,是另一段觀察期的開始。WordPress 漏洞 SEO 要不要算真的回穩,得靠 28 天內的三個檢查點來驗證,而不是看今天排名有沒有回來。排名這種東西短期內會抖,用它當判準只會自己嚇自己。
第 7、14、28 天各看一輪,曝光、CTR、異常查詢別漏
第 7 天進 GSC 看涵蓋範圍報告,重點不是排名,是惡意 URL 有沒有從「已編入索引」掉到「已排除」,同時比對曝光曲線有沒有止跌。第 14 天切到成效報告,把查詢字詞按曝光排序,如果還看到日文、博弈、藥品類的異常查詢殘留,代表移除動作沒做乾淨,要回頭補刀。
常見問題
WordPress 漏洞 SEO 第一步要做什麼
WordPress 漏洞 SEO 第一件事是先停用涉事外掛並封住回補入口。不要一開始就急著刪檔案,先把涉事外掛整包停用,後台登入頁加上驗證,再到 wp-config 關掉檔案編輯權限。若是 wp file manager 這類具檔案讀寫權限的外掛出事,先在伺服器層鎖死該外掛目錄寫入權限、擋掉上傳端點,再回頭清快取外掛的靜態檔。排名突然掉是不是 WordPress 被駭
排名突然掉不一定就是被駭,但陌生語言頁面、異常查詢和 sitemap 暴增要立刻查。WordPress 漏洞 SEO 的警訊常比資安警報更早出現,像站內冒出陌生語言頁面、GSC 出現沒寫過的查詢字串,或 sitemap 數量莫名膨脹。下一步先看 GSC「涵蓋範圍」是否多出簡體或日文 URL,確認有沒有 cloaking 頁面被大量產生。清 WordPress 惡意頁前要先備份嗎
清 WordPress 惡意頁前要先備份,而且最好保留一份現場狀態拿來比對。開始清理惡意頁、停用外掛、改 wp-admin 密碼之前,先凍結原始狀態,避免修到一半才發現 sitemap 或 .htaccess 被動過卻沒有版本可回溯。單一備份風險較高,一份用來還原,另一份保留現場,用來慢慢比對惡意注入位置與時間點。WordPress 被塞垃圾頁要怎麼整理 URL
WordPress 被塞垃圾頁時,先把全站 URL 分成該砍、該留和先觀察三類。清理前如果沒有 URL 清單,容易邊修邊製造新的收錄垃圾。可以開 Screaming Frog 全站爬一次,把結果匯出到試算表;垃圾頁放駭客塞進來的賭博、藥品、外語內容,這類直接 410 並送進 GSC 移除網址。跳轉頁則是原本正常、但被改寫 header 偷跑到惡意站的頁面,先還原。WordPress 漏洞修完 sitemap 還要檢查嗎
WordPress 漏洞修完後還要檢查 sitemap,避免垃圾網址繼續被送給 Google。很多人修完外掛、清掉惡意頁就停手,但 sitemap 可能還保留那些垃圾網址。下一步先進後台把 Yoast 或 Rank Math 的 sitemap 重新產生一次,再用瀏覽器直接開 sitemap_index.xml 肉眼掃過,看有沒有陌生 post type 或奇怪 slug 混進去;確認乾淨後,再回頭查被動過手的內容。GSC 移除網址要等 Google 自己重爬嗎
GSC 移除惡意 URL 不要只等 Google 自己重爬,先提交移除網址爭取緩衝。發現惡意 URL 清單後,先進 GSC 的「移除網址」把受害路徑逐一提交暫時隱藏,爭取大約六個月的緩衝期。這段期間搜尋結果不會再曝光那些垃圾頁,接著把頁面徹底清掉,或導回 410,讓後續收尾有明確方向。
同主題延伸閱讀
GSC 怎麼用才不只是看排名?中小企業用 Search Console 找出 5 種 SEO 成長機會-SEO AutoWriter
GSC 怎麼用卻只看排名?本文整理每週檢查路線,教你合看曝光與排名、挖查詢字缺口、抓低 CTR 頁面、查收錄怪象,並判斷內鏈該補哪,最後收斂成 5 類待辦。
GA4 導入後怎麼追 SEO 轉換?事件設定、GSC 串接與報表檢查清單-SEO AutoWriter
GA4 導入後SEO轉換追不到?本文整理事件命名、表單電話LINE與試用申請設定、關鍵轉換標記、DebugView驗證、GSC串接與報表路徑。
2026怎麼評估SEO健檢報告的價值?5個指標算出實際投資回報-SEO AutoWriter
SEO健檢報告的價值評估怕花錢沒回報?本文整理常見估算錯誤、報告值多少錢、5個判斷指標、小公司預算取捨、關鍵字工具納入方式、投資回收期與後續ROI追蹤並直接套…
2026怎麼選擇適合的SEO健檢工具?5個評估標準幫你挑對第一款-SEO AutoWriter
SEO健檢工具選擇怕買貴又用不到?本文用5個標準檢查資料源、爬站深度與報告可用性,對照4款工具抓問題的差異,整理報告轉修站待辦、月費外成本。